ما هو DNS over HTTPS (DoH)؟ وكيف يحمي استعلامات DNS؟
عندما تكتب عنوان موقع في المتصفح، يحتاج جهازك أولًا إلى معرفة عنوان IP المرتبط باسم النطاق. تنفذ هذه المهمة منظومة DNS، لكنها كانت تُرسل في كثير من الشبكات عبر استعلامات تقليدية يمكن لمراقب على المسار رؤية تفاصيلها أو العبث بها في بعض الظروف.
ظهر DNS over HTTPS (DoH) ليضع استعلامات DNS داخل اتصالات HTTPS المشفرة، فيضيف طبقة من السرية وسلامة النقل بين العميل ومحلّل الأسماء.
لا يعني ذلك أن DoH يجعل التصفح مجهولًا أو يخفي كل نشاط الإنترنت. فهو يحمي محتوى استعلام DNS أثناء انتقاله إلى المحلّل المختار، لكنه لا يخفي بالضرورة عنوان IP الذي تتصل به المواقع، ولا يمنع مزوّد خدمة DNS من معرفة الاستعلامات التي يستقبلها. لفهم الفائدة بدقة، من الضروري معرفة طريقة عمل DNS أولًا ثم حدود التشفير.
ما وظيفة DNS قبل استخدام DoH؟
يعمل DNS مثل دليل عناوين موزع على الإنترنت. فعندما تطلب زيارة اسم نطاق، يبحث الجهاز أو المحلّل عن سجل مناسب يعيد عنوان IP أو معلومات أخرى يحتاج إليها الاتصال.
وقد تمر العملية عبر ذاكرة التخزين المؤقت في الجهاز أو الراوتر أو محلّل تابع لمزوّد الخدمة أو خادم DNS عام، بحسب إعدادات الشبكة ومدة صلاحية السجلات.
في الوضع التقليدي، يستخدم DNS غالبًا المنفذ 53 عبر UDP، وقد يستخدم TCP في حالات معينة مثل الاستجابات الكبيرة أو نقل مناطق DNS. هذه الاستعلامات ليست مشفرة افتراضيًا؛ لذلك يمكن لأجهزة على المسار أو شبكات وسيطة مراقبة أسماء النطاقات المطلوبة أو محاولة التلاعب بالاستجابة إذا لم توجد حماية إضافية.
يمكنك مراجعة شرح طبقة DNS وطريقة عمله للتعرف إلى دور محلّلات الأسماء، كما يوضح مقال نظام أسماء النطاقات DNS مكونات العملية.
ما هو DNS over HTTPS؟
DoH بروتوكول معياري يرسل طلبات DNS واستجاباتها من خلال HTTPS. بدل إرسال رسالة DNS تقليدية مباشرة عبر UDP أو TCP على المنفذ 53، تُحوّل الرسالة إلى تبادل HTTP مع خادم يدعم DoH، وتُحمى القناة باستخدام TLS. وقد نُشرت مواصفته في RFC 8484 الصادرة عن فريق مهام هندسة الإنترنت IETF.
غالبًا ما يستخدم DoH المنفذ 443، وهو المنفذ الشائع لحركة HTTPS. وهذا يجعل استعلامات DNS تبدو على مستوى النقل شبيهة بحركة ويب مشفرة أخرى، ويصعّب على بعض أجهزة الشبكة التمييز بينها اعتمادًا على المنفذ وحده. لكن لا يعني ذلك أن كل حركة HTTPS هي DNS أو أن DoH لا يمكن تمييزه بوسائل أخرى.
كيف يعمل DoH خطوة بخطوة؟
- يطلب التطبيق اسم النطاق: يطلب المتصفح أو نظام التشغيل عنوانًا لموقع مثل example.com.
- يجهز عميل DoH الاستعلام: يحول الطلب إلى تنسيق DNS المناسب ثم يضعه في طلب HTTP وفق المواصفة.
- ينشئ اتصال HTTPS: يتصل العميل بخادم DoH عبر TLS ويتحقق من شهادة الخادم وفق آلية الثقة المعتمدة.
- يرسل الاستعلام المشفر: ينتقل محتوى الطلب داخل قناة HTTPS، فلا يظهر نص الاستعلام بوضوح للمراقب العادي على المسار.
- يعالج المحلّل الطلب: يبحث خادم DNS عن السجل المطلوب أو يستعين بخوادم أخرى ثم يجهز الاستجابة.
- يعيد النتيجة: تصل الاستجابة عبر الاتصال المشفر، ويفك العميل التغليف ويستخدم عنوان IP لمتابعة الاتصال بالموقع.
ما الذي يحميه DoH وما الذي لا يحميه؟
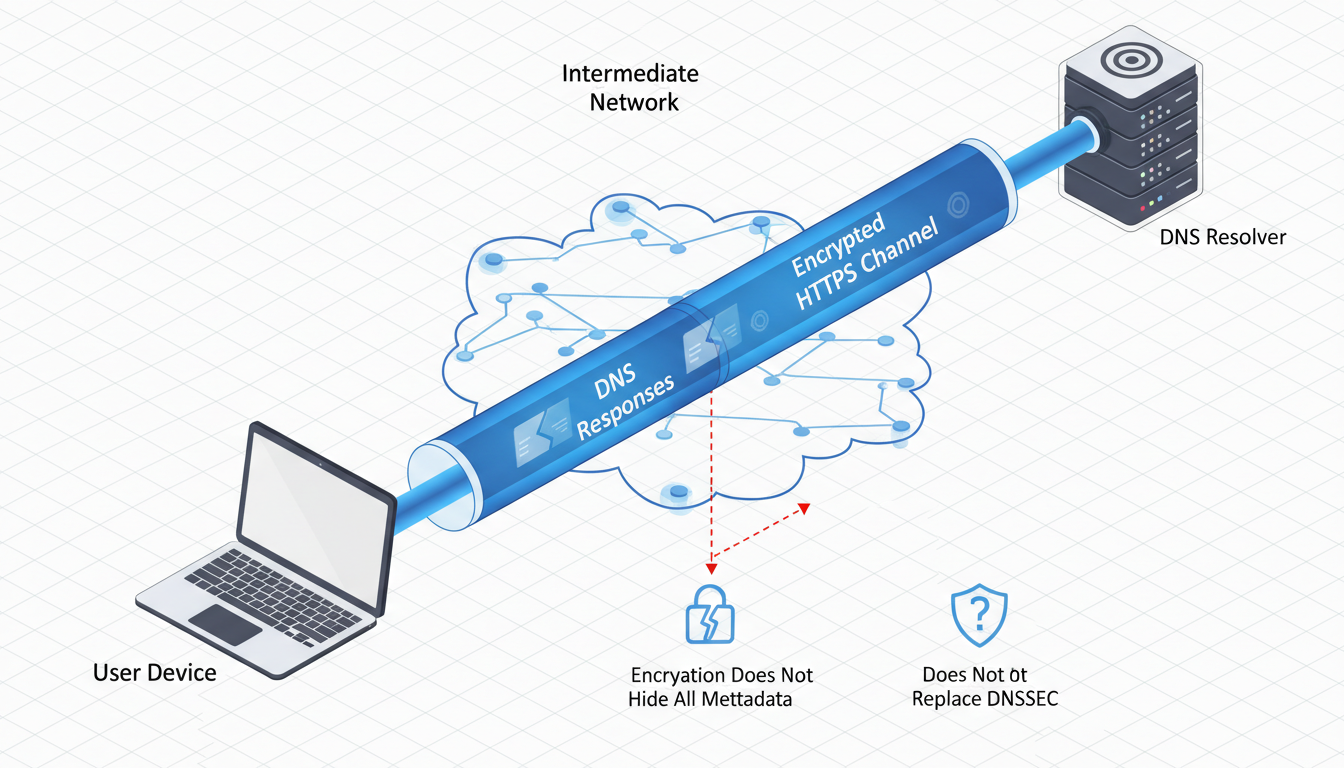
أهم فائدة هي تشفير الاستعلام والاستجابة أثناء انتقالهما بين عميل DoH والخادم المختار، مع حماية سلامة البيانات عبر HTTPS. وهذا يقلل قدرة المراقب المحلي على قراءة أسماء النطاقات من استعلامات DNS التقليدية، كما يحد من بعض محاولات التلاعب بالاستجابة أثناء النقل. وتزداد الفائدة في الشبكات العامة أو غير الموثوقة التي لا تريد كشف استعلامات DNS فيها بسهولة.
لكن التشفير ينتهي عند خادم DoH. يستطيع مزوّد الخدمة الذي يستقبل الاستعلام معرفة اسم النطاق المطلوب، وقد يحتفظ بسجلات وفق سياسته. كما أن DoH لا يخفي عنوان IP للمستخدم عن المواقع التي يتصل بها، ولا يمنع تحليل أنماط حركة المرور، ولا يوقف البرمجيات الخبيثة أو التصيد أو تتبع المستخدم عبر ملفات الارتباط وبصمة المتصفح.
كذلك لا يستبدل DoH آلية DNSSEC. فـDoH يحمي قناة النقل بين العميل والمحلّل، بينما يهدف DNSSEC إلى توفير تحقق تشفيري من أصالة بيانات DNS ضمن سلسلة الثقة. يمكن استخدام التقنيتين معًا؛ فهما تعالجان جوانب مختلفة من الأمان.
الفرق بين DNS التقليدي وDoH وDoT وDNSSEC
| التقنية | طريقة النقل أو الوظيفة | أبرز ما توفره |
|---|---|---|
| DNS التقليدي | عادة UDP/TCP عبر المنفذ 53 | حل أسماء النطاقات دون تشفير افتراضي |
| DNS over HTTPS | استعلام DNS داخل HTTPS | تشفير القناة ودمج الطلب مع حركة HTTPS |
| DNS over TLS | DNS داخل قناة TLS مخصصة | تشفير استعلامات DNS دون استخدام HTTP |
| DNSSEC | توقيعات رقمية لسجلات DNS | التحقق من أصالة بيانات DNS وسلامة سلسلة الثقة |
لا توجد تقنية واحدة تغطي جميع التهديدات. فإذا كان هدفك حماية سرية الاستعلام على الشبكة المحلية، فقد يكون DoH أو DoT مناسبًا. وإذا كان هدفك التحقق من أن بيانات DNS لم تُزوّر، فوجود DNSSEC لدى النطاق والمحلّل مهم. ويعتمد الاختيار على إعداد الجهاز وسياسة المؤسسة ومزوّد الخدمة.
مزايا استخدام DNS over HTTPS
- الخصوصية على المسار: يقلل كشف أسماء النطاقات لمراقبي الشبكة الذين يعتمدون على قراءة استعلامات DNS التقليدية.
- سلامة النقل: يحمي HTTPS البيانات من التعديل غير المصرح به أثناء انتقالها إلى المحلّل.
- سهولة الدمج في المتصفحات: يمكن للمتصفح استخدام محلّل DoH محدد دون الاعتماد الكامل على إعداد DNS في الراوتر.
- العمل عبر شبكات مختلفة: يستطيع الاتصال استخدام البنية المعتادة لـHTTPS، وهو أمر مفيد في بعض الشبكات التي تسمح بحركة المنفذ 443.
- التحكم في مزوّد المحلّل: يمكن للمستخدم اختيار خدمة DNS موثوقة بدل الاعتماد تلقائيًا على محلّل الشبكة.
القيود والمخاطر التي ينبغي الانتباه إليها
أول قيد هو الثقة بمزوّد DNS. فإذا نقلت استعلاماتك من مزوّد الإنترنت إلى شركة أخرى، فأنت لم تلغِ إمكانية الاطلاع عليها، بل غيرت الجهة التي تستقبلها. لذلك اقرأ سياسة الخصوصية واحتفاظ السجلات وموقع الخدمة وطرق معالجة البيانات قبل اختيار المحلّل.
القيد الثاني هو إدارة الشبكات. قد تعتمد المدارس والشركات على DNS داخلي لحل أسماء الخدمات المحلية أو تطبيق سياسات الحماية. وإذا تجاوز المتصفح محلّل المؤسسة واستخدم DoH خارجيًا، فقد تتعطل أسماء داخلية أو أدوات مراقبة أو ضوابط تصفية. لهذا ينبغي أن تكون إعدادات DoH مركزية ومدروسة في بيئات العمل.
وقد يؤدي اختيار محلّل بعيد أو مزدحم إلى زيادة زمن الاستجابة بدل تقليله. كما قد تختلف الإجابات حسب موقع المحلّل وسياسات التصفية ودعم IPv6 أو DNS64. ولا ينبغي افتراض أن DoH يحسن سرعة الإنترنت في كل الحالات؛ فهو بروتوكول لحماية نقل الاستعلام وليس أداة لتسريع الباقة.
كيف تفعّل DoH بطريقة آمنة؟
تختلف خطوات التفعيل باختلاف المتصفح ونظام التشغيل. في المتصفحات الحديثة قد تجد خيارًا باسم Secure DNS أو DNS over HTTPS ضمن إعدادات الخصوصية والأمان. اختر مزوّدًا موثوقًا أو استخدم إعدادًا تديره المؤسسة إذا كان الجهاز تابعًا للعمل. في بعض الأنظمة يمكن ضبط محلّل DNS المشفر على مستوى النظام، لكن الخيارات المتاحة تختلف حسب الإصدار والشركة المصنعة.
قبل التغيير، سجّل الإعداد السابق حتى تستطيع الرجوع إليه إذا توقفت خدمات الشبكة الداخلية عن العمل. بعد التفعيل، اختبر فتح مواقع متعددة، وتحقق من عمل التطبيقات التي تعتمد على أسماء محلية، ولا تجمع بين إعدادات متعارضة في المتصفح والنظام والراوتر. إذا كنت تدير شبكة منزلية، اختبر جهازًا واحدًا أولًا قبل تطبيق الإعداد على جميع الأجهزة.
تقدم خدمة Cloudflare 1.1.1.1 شرحًا لإعداد DoH، بينما تعرض مواصفة RFC 8484 التنسيق الفني للتبادل. وللتعرف إلى الطبقات التي تنقل حركة الإنترنت، راجع شرح نموذج TCP/IP.
مثال عملي: تصفح موقع من شبكة عامة
لنفترض أنك تستخدم شبكة Wi-Fi في مقهى وتريد فتح موقع مصرفك. مع DNS التقليدي قد يستطيع مراقب على الشبكة رؤية استعلام DNS غير المشفر حتى لو كان اتصال الموقع نفسه يستخدم HTTPS. عند استخدام DoH، ينتقل الاستعلام إلى المحلّل عبر قناة HTTPS مشفرة، فيصبح محتواه أصعب على المراقب المحلي قراءته أو تغييره.
مع ذلك، لا يجعل هذا الاتصال آمنًا بالكامل بمفرده. يجب التأكد من صحة عنوان الموقع وشهادته، وتجنب الشبكات المشبوهة، واستخدام المصادقة متعددة العوامل، وعدم تثبيت شهادات جذر غير موثوقة. كما يظل عنوان IP للموقع ونمط الاتصال قابلين للملاحظة بدرجات مختلفة.
أسئلة شائعة حول DNS over HTTPS
هل يخفي DoH سجل المواقع عن مزوّد الإنترنت؟
قد يمنع مزوّد الإنترنت من قراءة أسماء النطاقات مباشرة من استعلام DNS إذا كانت القناة مشفرة إلى محلّل خارجي، لكنه لا يخفي كل البيانات الوصفية أو عناوين IP أو أنماط الاتصال.
هل DoH أسرع من DNS التقليدي؟
ليس بالضرورة. يعتمد زمن الاستجابة على موقع المحلّل وجودة الاتصال والتخزين المؤقت، وقد يكون أسرع أو أبطأ حسب البيئة.
هل يغني DoH عن VPN؟
لا. يحمي DoH استعلامات DNS بين العميل والمحلّل، بينما يمرر VPN حركة الشبكة عبر نفق إلى خادم وسيط. لكل تقنية نطاق مختلف من الحماية.
هل أحتاج إلى DNSSEC إذا استخدمت DoH؟
قد تحتاج إليه؛ فالتقنيتان متكاملتان. DoH يحمي قناة النقل، أما DNSSEC فيساعد على التحقق من أصالة بيانات DNS.
الخلاصة
يضيف DNS over HTTPS طبقة مهمة من الخصوصية وسلامة النقل لاستعلامات DNS عبر تغليفها داخل HTTPS. لكنه لا يجعل المستخدم مجهولًا ولا يلغي الثقة بمزوّد المحلّل ولا يستبدل DNSSEC أو VPN. اختر مزوّدًا موثوقًا، وراعِ سياسات الشبكة، واختبر الإعداد قبل تعميمه.
المصادر والمراجع
[1] IETF RFC Editor – RFC 8484: DNS Queries over HTTPS